MPC央行数字货币钱包,私钥拆成几份、谁来管、丢了怎么办
做了六年钱包安全架构,央行数字货币的私钥管理绕不开MPC多片密钥方案。说白了就是:把一把锁拆成几片钥匙,分散到不同人手里保管,凑齐才能开锁MPC央行数字货币钱包,私钥拆成几份、谁来管、丢了怎么办,任何单点丢了都不致命。
传统HSM硬件安全模块把私钥锁在单一设备里,机器一坏或被物理盗取,整条签名链就断了。MPC的思路是把完整私钥在数学层面拆成n片,分给不同机构或不同设备保管,任意m片协作即可完成签名,单点故障不再是系统死穴。
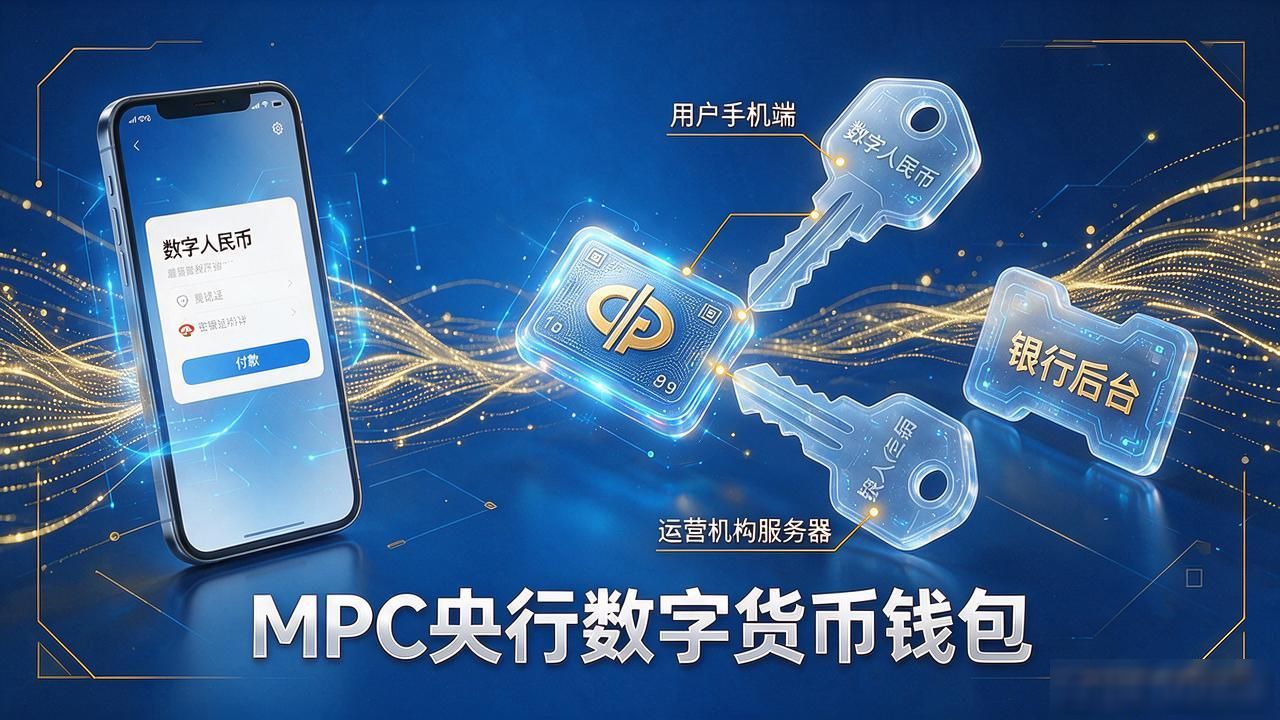
落到数字人民币上MPC央行数字货币,用户手机端、运营机构服务器、银行后台各持一片密钥分片。一笔转账需要三片同时参与计算,拿走任何一片都还原不出完整私钥。阈值签名协议把全过程压在几毫秒内,用户体感上和普通扫码付款没有区别。
实际部署最棘手的不是算法,是分片丢失与恢复。用户换手机、运营机构迁移机房,分片没有完善的备份恢复机制,整把锁直接报废。我们内部压测时跨机构分片同步延迟一度飙到两秒多,硬是把串行签名改成并行才把体验拉回可用线。
再往远看,跨境支付场景里多方密钥分片天然适配不同主权机构各持一片、谁也不握全量私钥的格局,信任成本降一大截。目前各机构分片格式和接口不统一,互操作性标准还没跑通,硬骨头还很多。


